Un ciberataque subió a 50 grados las heladeras de cientos de supermercados en Francia y arruinó la mercadería
Piratas informáticos manipularon los controladores de frío de la empresa danesa Danfoss, con software sin actualizar y paneles visibles desde internet. En Argentina, especialistas explican cómo funciona la vulnerabilidad y qué medidas pueden evitarla.
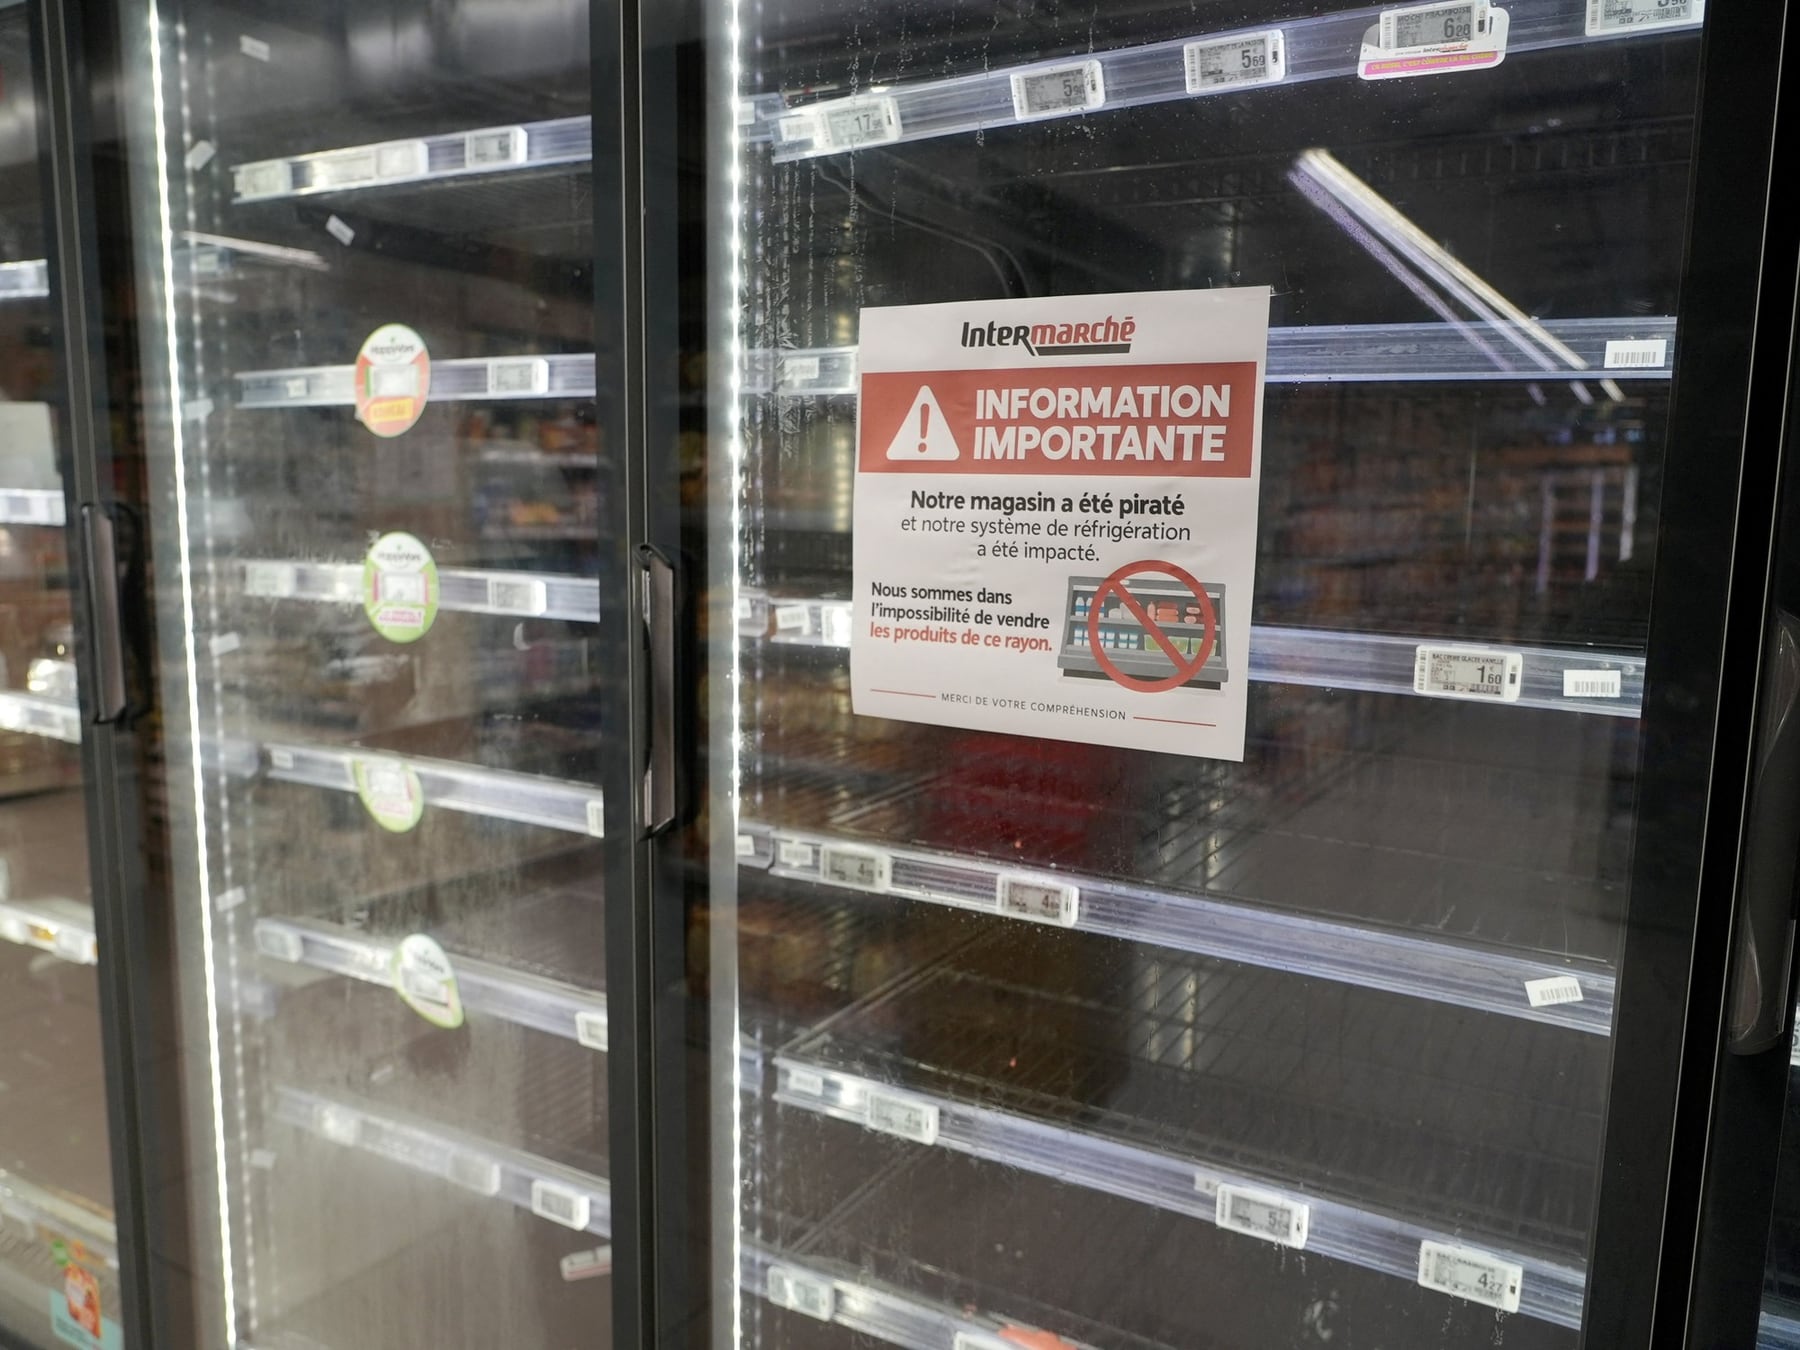
Imaginate la heladera de tu casa, pero enchufada a internet y con una pantalla que el verdulero del barrio puede ver desde la otra cuadra. Algo así funciona adentro de cada cámara frigorífica de un supermercado moderno: una pequeña computadora que mide la temperatura, maneja el compresor y avisa si algo se rompe. Esa comodidad, pensada para ahorrar visitas del técnico, fue la que usaron los piratas que atacaron al menos 350 supermercados en Francia. Modificaron la temperatura a distancia, la llevaron hasta 50 grados y dejaron la mercadería fresca y congelada hecha pedazos. En algunos locales, la falla fue más lejos: se reportaron incendios.
Los equipos afectados venían con viejo sin parches
Los controladores comprometidos son de la marca danesa Danfoss, una empresa grande en refrigeración industrial. La propia compañía reconoció que varios de esos equipos corrían versiones viejas de su firmware, es decir, el programa interno que los hace funcionar. Algunas versiones ya ni siquiera recibían actualizaciones de seguridad. Para dimensionarlo: con la herramienta Shodan, que es como un Google pero de dispositivos conectados a internet, se detectaron unas 4.500 interfaces de Danfoss accesibles desde afuera al momento del ataque.
Eso no quiere decir que todas fueran vulnerables. El especialista en ciberinteligencia Braian Arroyo lo aclara así: "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla". Para entrar, el atacante necesita una falla concreta, una contraseña filtrada o un error de configuración. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agrega Arroyo. Es como tener la puerta entreabierta del patio: podés mirar adentro, pero solo entrás si alguien dejó la llave puesta.
La huella técnica que dejó el ataque
- Modelo apuntado: Danfoss AK-SM 800A. El equipo Team82 de la empresa Claroty había publicado fallas que permitían saltarse la autenticación y ejecutar comandos a distancia.
- Efecto sobre el sistema: con acceso al controlador se pueden alterar temperaturas, cambiar los ciclos de descongelamiento y desactivar alarmas, que es justamente lo que pasó.
- Respuesta de la empresa: Danfoss publicó actualizaciones para cerrar esas fallas, aunque las autoridades francesas todavía no confirmaron oficialmente que ése haya sido el camino usado por los atacantes.
En la Argentina de la cadena textil industrial, escenarios parecidos existen. Muchas plantas y cadenas de supermercados locales usan controladores similares, comprados a los mismos fabricantes globales. Lautaro Maidana, becario del laboratorio de ciberseguridad industrial de la Universidad Nacional de La Plata, lo resume en una frase: "En las plantas fabriles y en las cadenas de frío del país también hay equipos con software viejo y paneles web mal configurados. Falta cultura de actualización y de segmentación de redes". Segmentar, en criollo, es poner una pared digital entre la heladera inteligente y la oficina con internet, para que un ataque al sistema de frío no termine abriendo la puerta de la liquidación de sueldos.
Y ahora, la pregunta que nunca puede faltar. ¿Y esto para qué sirve? Sirve para entender que la próxima vez que el súper te diga que se le cortó la luz y perdió la carne, capaz no fue la luz. Los sistemas de frío también se hackean. Saberlo empuja a las empresas a actualizar el firmware de sus controladores, cambiar contraseñas que vienen de fábrica y prestar atención a las alertas de seguridad que publican los fabricantes. Para el consumidor, es un recordatorio: la seguridad alimentaria también se juega del lado del software.